摘要:
根据美国公共记录法案披露的一批最新官方审计文件,部分执法部门在调用知名安防监控企业 Flock Safety 的自动车牌识别(ALPR)网络时,长期存在输入虚假、极其模糊或毫无依据的事由以规避内部合规审查的行为。这些记录表明,在缺乏强有力外部独立监督的情况下,原本旨在打击重大犯罪的高精度车辆行踪监控网络,正在被部分警务人员滥用于缺乏合法合规基础的日常窥探。
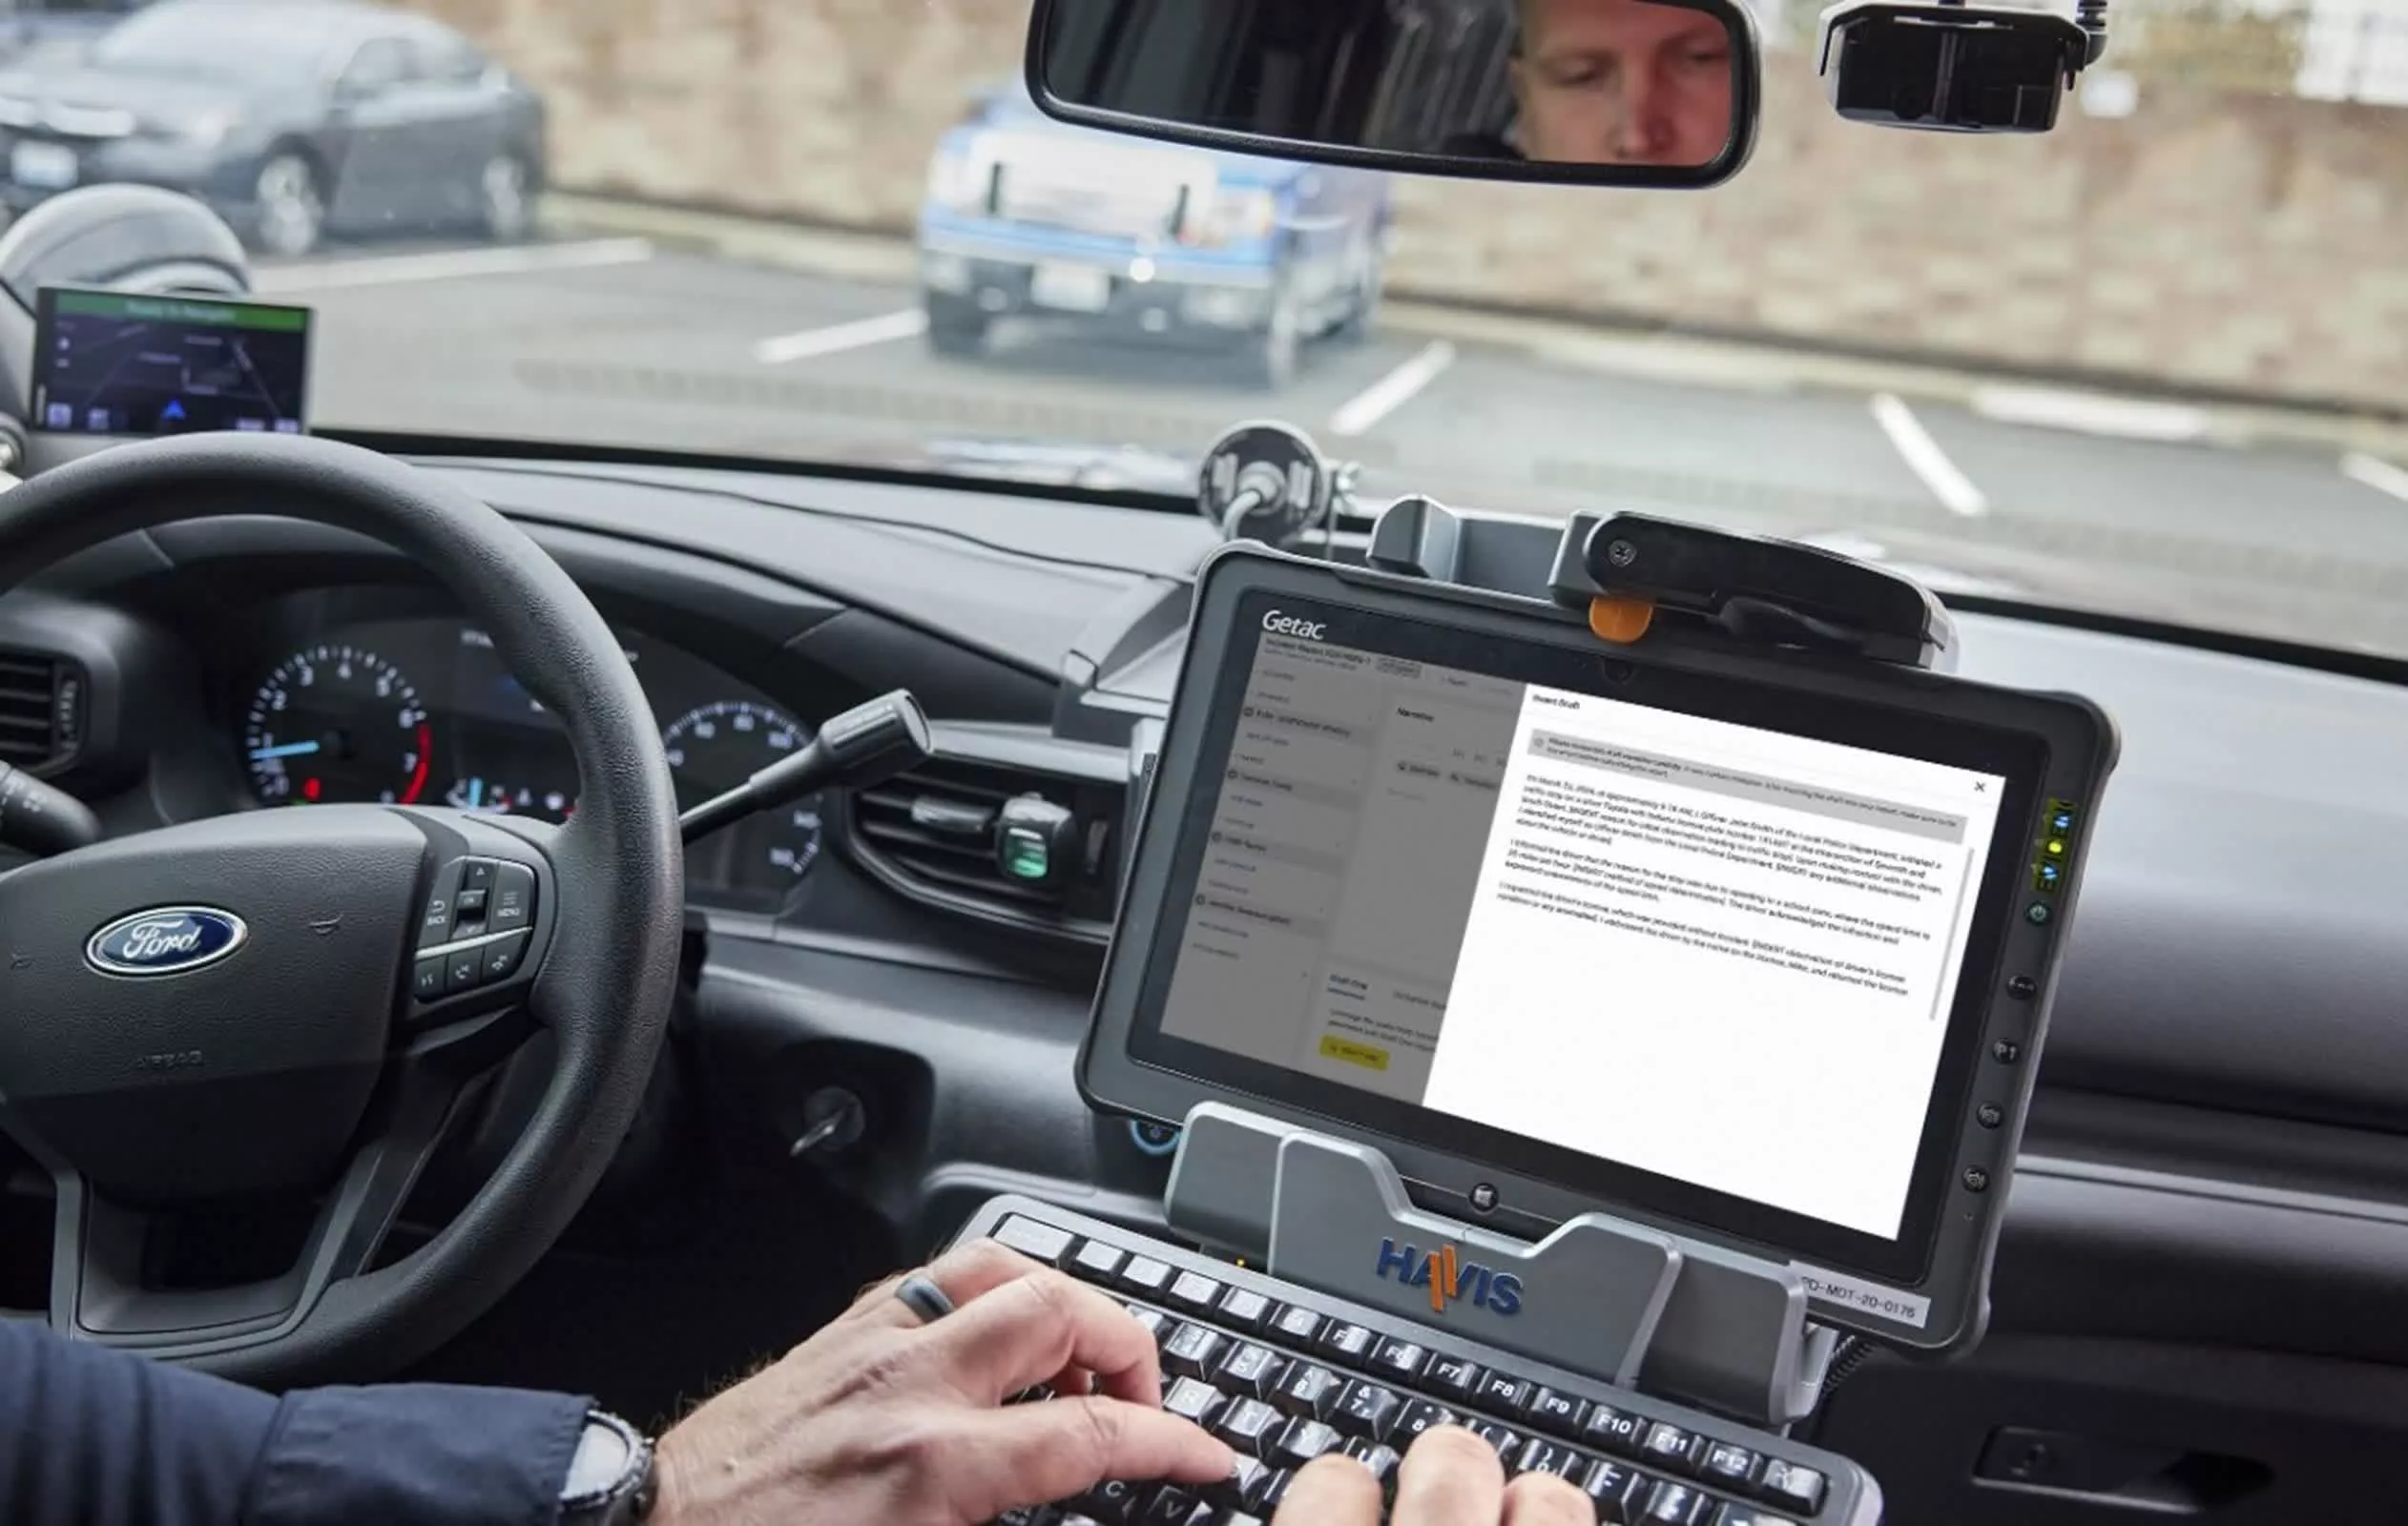
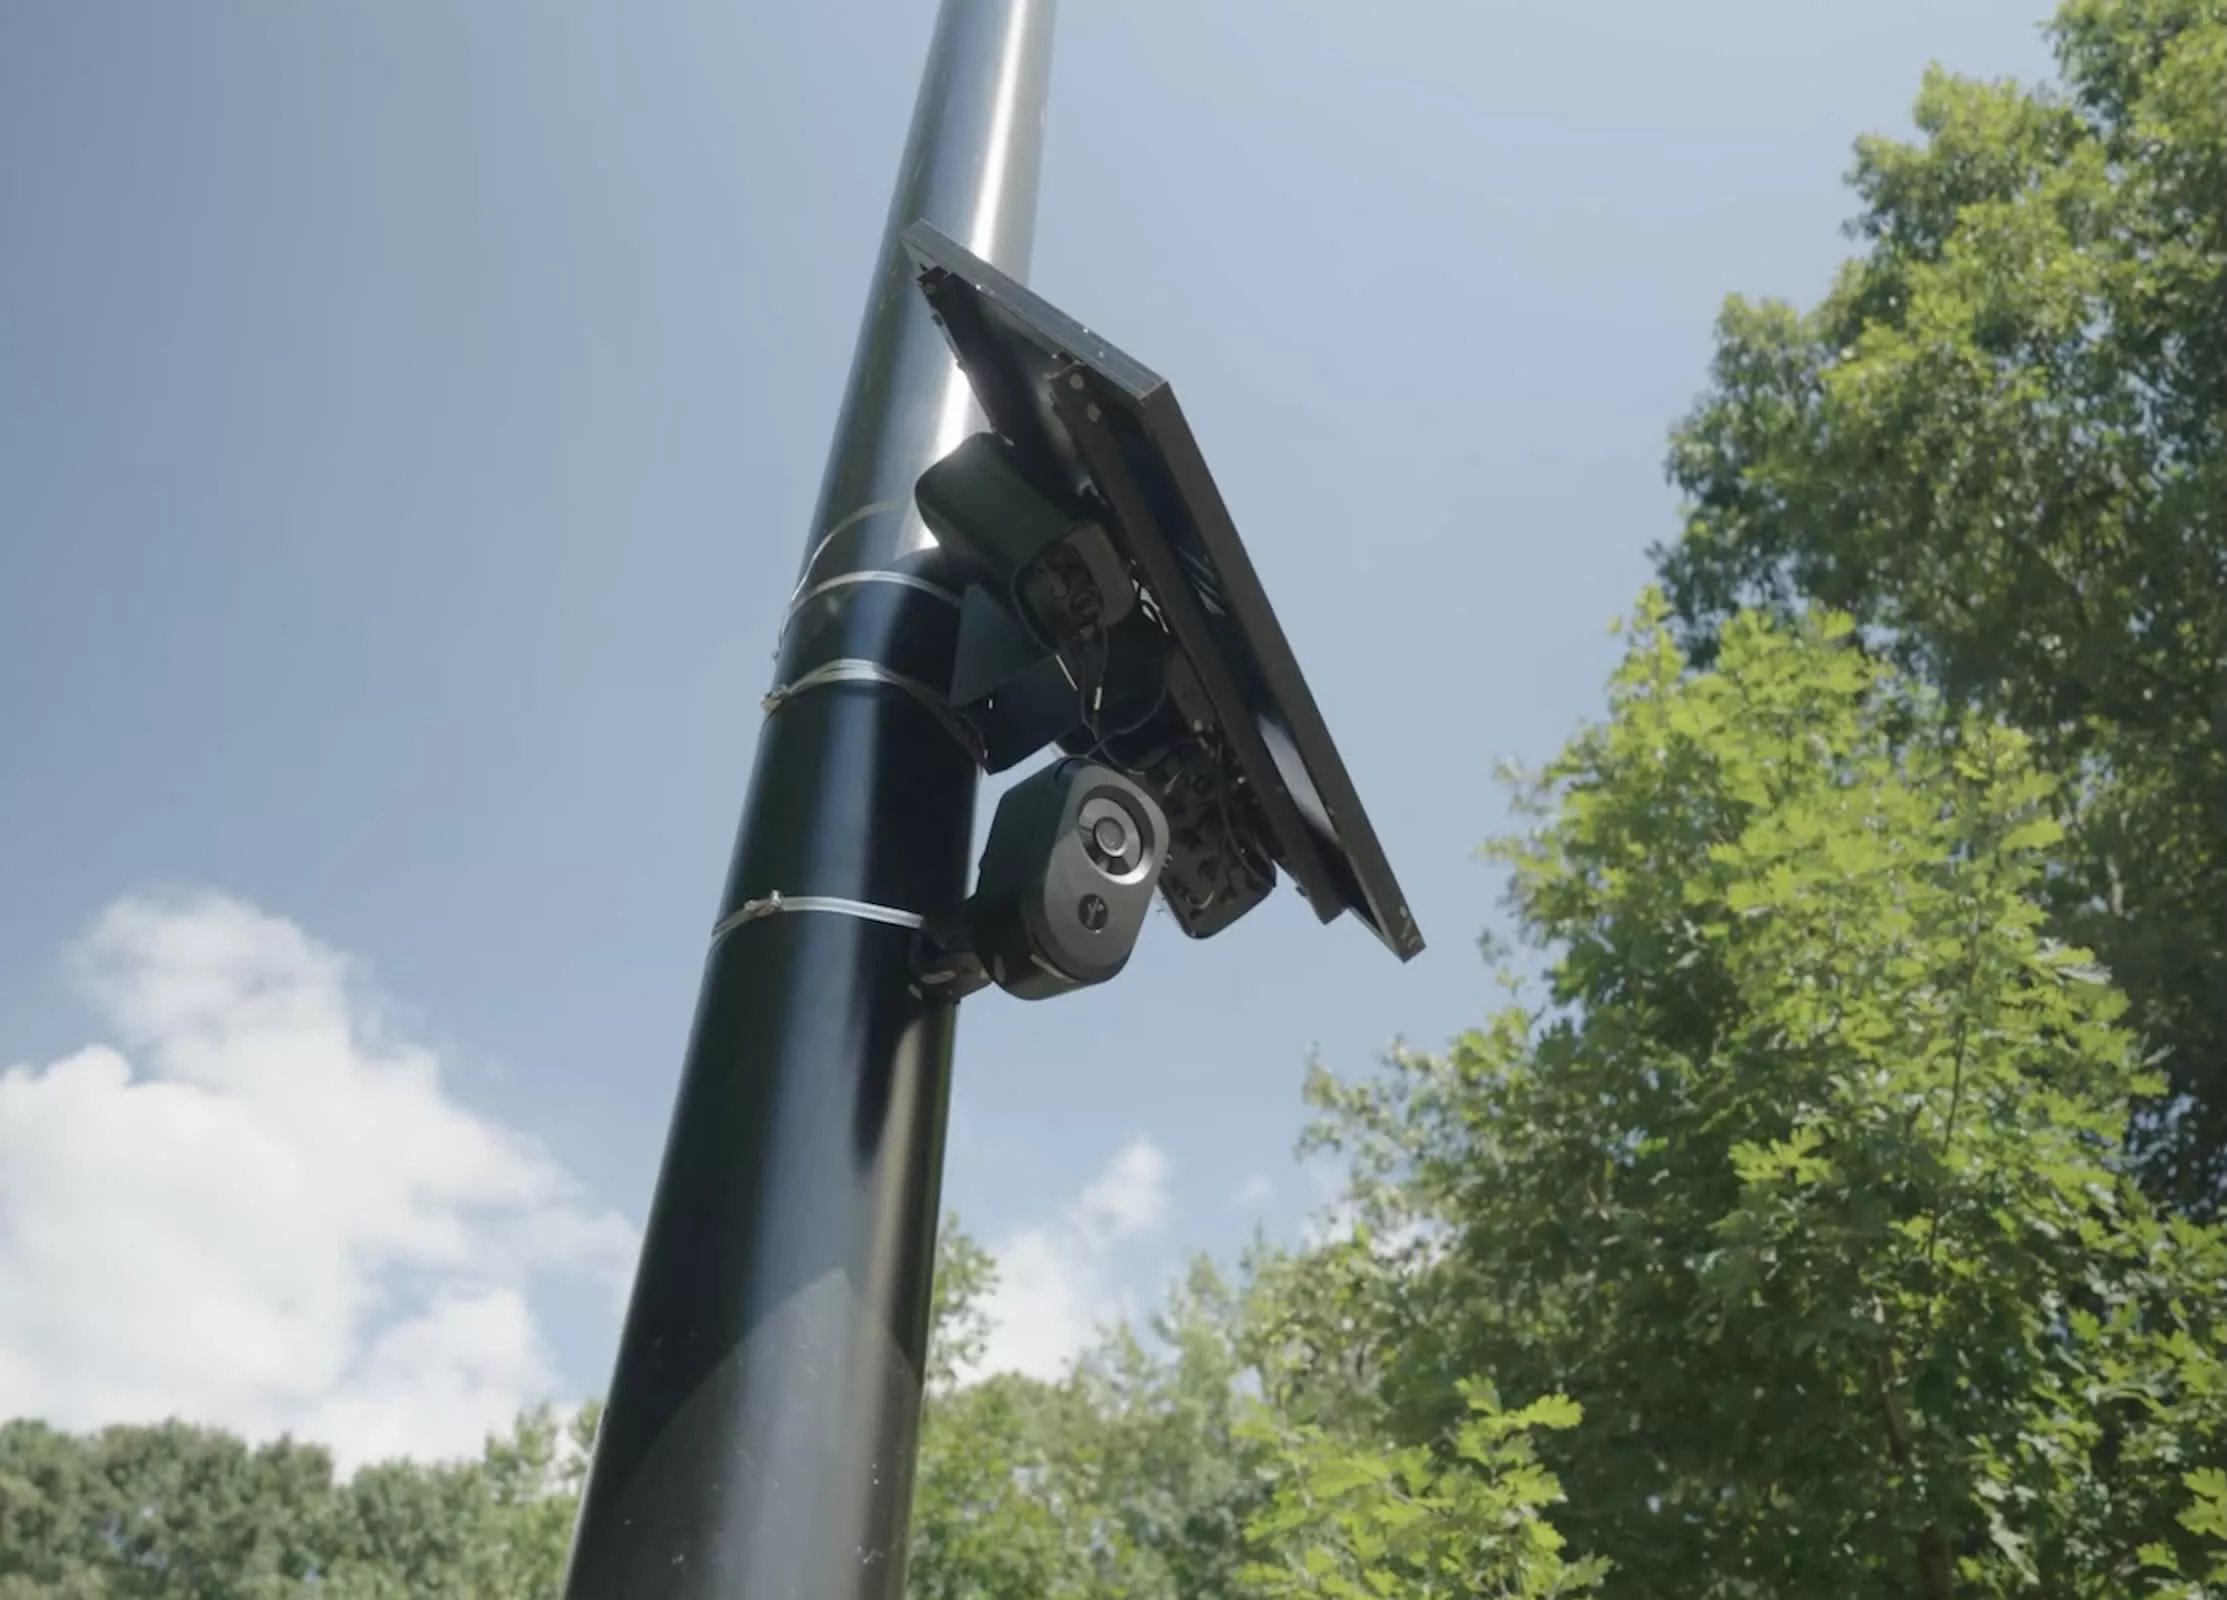
Flock Safety 构建的自动化车牌识别网络覆盖了全美数千个社区、商业区及交通要道,其路侧太阳能摄像头能够全天候抓拍经过的车辆,不仅记录完整车牌号,还利用 AI 计算机视觉算法识别车辆的品牌、型号、车身颜色、贴纸甚至车损细节,并将海量行踪数据上传至云端数据库。为了防止公权力滥用并应对公众对“全景式监控”的隐私担忧,各司法管辖区与系统供应商通常要求执法人员在检索车辆历史行踪轨迹时,必须在系统中输入明确的合法事由,例如关联的具体犯罪案件编号(Case Number)或刑事调查缘由,以此建立用于事后追溯的审计线索。
然而,最新获取的系统审计日志显示,这种依赖执法者自觉填写的内控机制形同虚设。记录中充斥着警务人员为了快速调取监控记录而随意敷衍的凭证内容。在大量查询记录中,警员仅输入“测试”、“随便看看”、“日常巡逻”、“无案号”,甚至是单字字母或乱码符号,便能畅通无阻地调取目标车辆在数周乃至数月内的全城精确行驶轨迹与时间戳。
不仅如此,审计记录还暴露了更为深层的违规风险。部分查询被指与具体的现行刑事案件毫无关联,涉及追踪前配偶、熟人或仅因个人好奇而展开的非授权背景调查。公民自由与数字隐私权利组织对此发出严厉批评,指出车牌识别技术本质上正在构建一个无差别的全民行踪全景监控网络;当内部审计门槛被敷衍应对、虚假理由未受到系统级阻断或人事惩戒时,监控权力的滥用便成为不可避免的常态。
隐私倡导者呼吁,针对私营企业主导的公共监控基础设施,立法与监管机构不应再依赖形式主义的“内部自我审计”。各级政府必须出台具有法律约束力的强制规定,建立独立于警察局之外的第三方定期数据审计机制,强制系统对缺失合规案件号的查询操作进行实时阻断,并对违规滥用公民行踪大数据的执法人员追究法律与行政责任,以防止现代数字监控技术进一步侵蚀公民的宪法隐私权利。
评论