摘要:
全球航运与物流巨头马士基近日披露一起网络安全事件。公司表示,一名威胁行为者入侵了其此前收购的一家子公司的系统,并窃取了部分数据。目前,相关调查仍在进行中,而一个名为WhiteArmor的勒索软件组织已公开宣称对此次攻击负责,并向马士基索要500万美元比特币赎金。
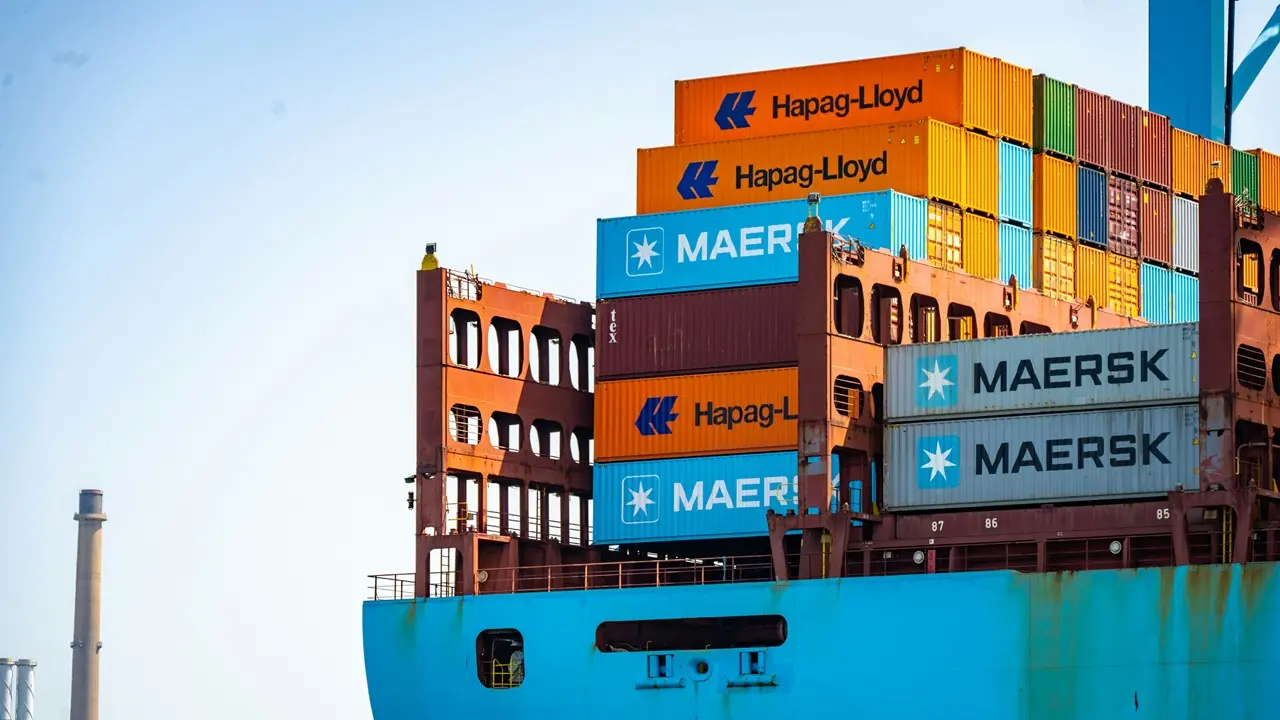
马士基表示,在公司网络安全团队发现异常后,已第一时间启动调查。根据目前掌握的情况,事件涉及的是一个独立的本地系统,公司尚未发现敏感数据被泄露的证据。马士基强调,此次事件并未影响其核心业务系统,也没有发现客户及合作伙伴通过API、EDI等接口接入的系统受到波及。
公司进一步表示,该事件预计不会对客户业务造成影响,客户仍可照常使用马士基平台进行货运预订、运输管理等操作。目前,各项物流与航运服务维持正常运行。
不过,马士基并未披露更多技术细节,包括受影响系统的具体情况、攻击发生的时间、入侵方式以及可能涉及的数据类别等信息。
尽管马士基对事件细节保持谨慎态度,但网络安全媒体援引相关情报称,勒索软件组织WhiteArmor已在其数据泄露网站上公布了对此次攻击的声明,并公开要求马士基支付500万美元赎金。
该组织在留言中直接提及马士基旗下的LF Logistics业务,称这家原合同物流公司为全球众多大型消费品牌提供履约与供应链服务。攻击者表示,500万美元对于马士基而言仅相当于数小时的盈利水平,并要求公司在30天内与其联系并支付赎金,否则将面临数据公开风险。
公开资料显示,LF Logistics总部位于中国香港,是一家合同物流与供应链管理企业。2022年,马士基以36亿美元完成对该公司的收购,并将其整合进自身物流版图。
WhiteArmor声称,其已经从与LF Logistics相关的OCF平台中窃取约100GB数据,并掌握大量敏感信息。根据该组织公布的内容,泄露数据据称包括约3万条司机记录、明文存储的密码信息、33个拥有最高权限的SUPER_ADMIN管理员账户、签署完成的送货回执,以及大量涉及库存、采购订单和预先发货通知的数据记录。
此外,攻击者还声称获取了超过2.7万条移动设备日志,其中包含电话号码、电子邮箱地址以及设备IMEI识别码等信息。部分第三方安全机构援引相关数据后指出,其中还可能涉及仓储记录、员工账户以及物流文件等内容,但这些说法尚未得到独立验证。
对于上述指控,马士基目前尚未予以确认。公司表示,调查工作仍在持续推进之中,未来将根据情况向客户和合作伙伴提供进一步更新。
马士基同时强调,公司拥有严格的网络安全管理和事件响应机制,旨在尽可能发现和阻止安全事件,并将对客户业务的影响降至最低。此次事件是否会进一步扩大,以及攻击者宣称掌握的数据真实性如何,仍有待后续调查结果揭晓。
评论